Este post se baseia em fontes técnicas de validações públicas documentadas por orgãos públicos e privados. Não há aqui nenhuma conotação política ou partidária e sim conteúdo técnico divulgado públicamente pela imprenssa.
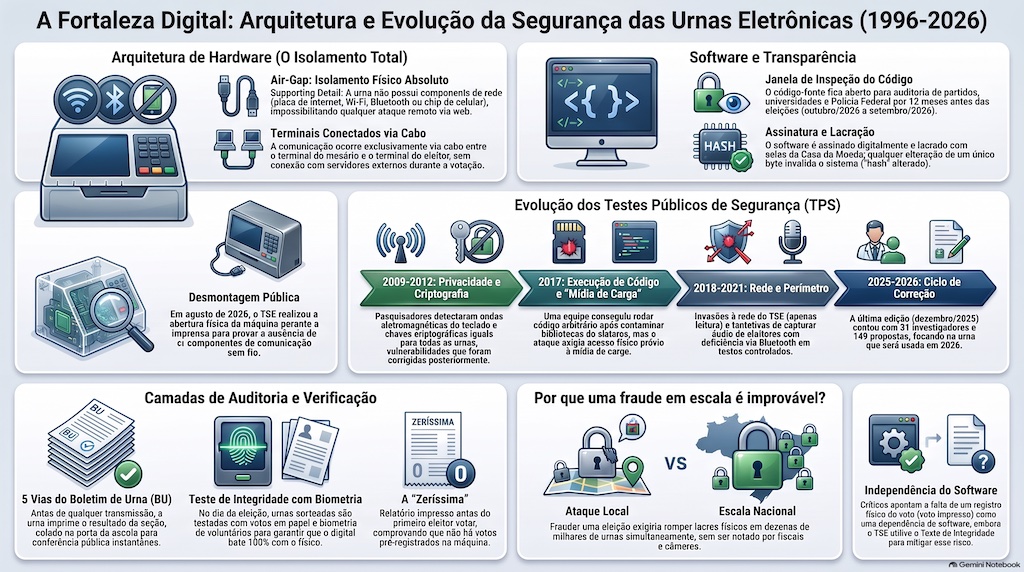
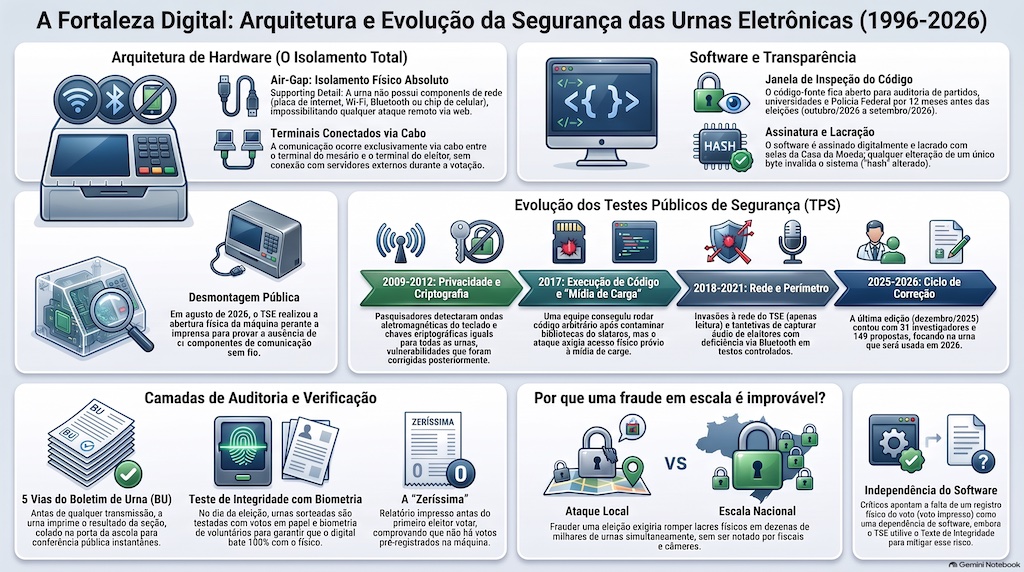
1. A Arquitetura do Hardware: O Isolamento Físico ( Air-Gap )
Do ponto de vista de hardware, a urna eletrônica é um computador simples rodando uma versão enxuta e altamente customizada do sistema operacional Linux[1]. O equipamento é dividido em dois módulos conectados por cabo: o terminal do mesário e o terminal do eleitor[1].
A barreira defensiva primária do equipamento é a ausência física de componentes de comunicação de rede[3]. A máquina não possui placa de rede, antena Wi-Fi, Bluetooth, chip de telefonia celular ou portas de conexão à internet[3]. Em demonstração pública com o desmonte do equipamento ao vivo diante das câmeras, essa limitação física de componentes foi ratificada[3].
Sem uma interface de rede, um vetor de ataque remoto via internet a partir de uma localização externa não existe no plano da física[3][13]. Durante todo o período de votação, a urna funciona 100% offline[4].
2. O Fluxo de Carga, Criptografia e Auditoria no Dia da Eleição
A integridade dos dados dentro da urna opera em um ciclo fechado de verificação física e digital:
- Assinatura Digital e Hash : Antes do pleito, ocorre a cerimônia pública de assinatura digital e lacração dos softwares[5]. É gerada uma impressão digital do sistema (o hash)[5]. Se um único byte do programa for modificado, o hash se altera[5]. Durante a inicialização da urna, o sistema verifica individualmente todas as suas assinaturas digitais; se qualquer inconsistência for detectada, a máquina trava e recusa-se a funcionar[5][13].
- A Zeríssima: Antes de receber o primeiro voto da seção, a urna imprime o relatório da zeríssima, documento impresso que comprova que nenhum candidato possui votos contabilizados[7].
- Mídias Cifradas e o Boletim de Urna (BU): Ao encerramento da votação, a urna gera uma mídia física cifrada contendo os votos assinados digitalmente[4]. Essa mídia é transportada fisicamente até o cartório eleitoral para transmissão via rede privada dedicada da Justiça Eleitoral[4]. Simultaneamente, a urna imprime cinco vias do Boletim de Urna (BU) antes de qualquer transmissão de dados[4]. Uma das vias é afixada na porta da seção eleitoral para acesso público e conferência direta por fiscais e cidadãos[4][5].
- Teste de Integridade: Na véspera da eleição, urnas destinadas ao uso real são sorteadas publicamente e submetidas a uma votação simulada com cédulas de papel preenchidas à mão[7]. O processo é gravado em vídeo e auditado por fiscais de partidos políticos e auditores externos[7]. O resultado apurado pela urna deve coincidir 100% com os papéis digitados[7]. Há também o teste de integridade com validação biométrica de eleitores voluntários no dia da votação[14].
3. A Anatomia dos Testes Públicos de Segurança (TPS): Vulnerabilidades Reais Encontradas
Desde 2009, o TSE realiza o Teste Público de Segurança (TPS), evento no qual especialistas, peritos da Polícia Federal e acadêmicos recebem acesso ao sistema para tentar comprometer a máquina[8]. Ao longo de edições que reuniram 157 especialistas e resultaram em 112 planos de melhoria[8] (incluindo o TPS de dezembro de 2025 com 31 investigadores selecionados[8]), diversas vulnerabilidades graves foram descobertas e posteriormente corrigidas pela equipe técnica:
- 2009 (Emanação Eletromagnética e Sigilo do Voto): Pesquisadores demonstraram que a digitação das teclas emitia ondas eletromagnéticas distintas[9]. Usando um rádio receptor a mais de 20 metros de distância, foi possível identificar em quem o eleitor votava, violando o sigilo constitucional do voto[9].
- 2012 (Chave Mestra e Criptografia em Plaintext ): A equipe liderada pelo professor Diego Aranha (UnB) descobriu que uma única chave criptográfica mestra protegia todas as urnas do país e estava armazenada sem proteção (plaintext) dentro da própria mídia[6]. Além disso, a semente (seed) do algoritmo de embaralhamento dos votos baseava-se no relógio interno da máquina, permitindo reconstruir a ordem cronológica exata dos votos a partir de dados públicos[6].
- 2017 (Execução de Código Arbitrário): Uma equipe conseguiu injetar código malicioso em uma biblioteca do sistema, afetando o processo de votação e alterando os votos gravados após a reinicialização do programa[10]. Contudo, esse ataque exigiu acesso prévio à mídia de carga e a realização de engenharia reversa completa do sistema de arquivos[15].
- 2018 (Invasão à Rede Interna do TSE): Um invasor externo manteve acesso não autorizado à rede interna do TSE entre abril e novembro de 2018[11][15]. O acesso foi obtido por meio de credenciais de um ex-funcionário cuja conta não fora revogada e que não possuía autenticação em dois fatores (2FA)[11]. O invasor obteve cópia de leitura do código-fonte do sistema Jedi, mas não teve permissão de escrita e não alterou nenhum voto[11].
- 2021 (Ataques Diversos e Rede): Foram validados achados como a captura de áudio via Bluetooth em fones de ouvido de eleitores com deficiência visual e a passagem de peritos da Polícia Federal pelas barreiras da rede do TSE, novamente sem capacidade de alterar votos[11][16].
4. O Vetor de Ataque e a Escala Logística de uma Fraude
O histórico dos testes demonstra um padrão técnico claro: todas as vulnerabilidades críticas exigiram acesso interno à cadeia de produção do software ou às mídias de carga antes da lacração[12]. As falhas encontradas até hoje decorrem de erros humanos e processuais (como credenciais ativas de ex-funcionários ou bibliotecas mal protegidas), e não da quebra matemática da criptografia por força bruta[12].
Para que um ataque alterasse o resultado de uma eleição presidencial no mundo real, seria necessário cumprir simultaneamente quatro condições extremas[17]:
- Acesso Interno na Origem: Inserção de código malicioso diretamente na fase de desenvolvimento do software ou na gravação da mídia de carga antes da lacração[15][17].
- Escala Gigantesca: Alteração coordenada em dezenas de milhares de urnas espalhadas pelo país, visto que adulterar uma única seção afeta apenas cerca de 300 a 400 votos[13][17].
- Evasão do Teste de Integridade: O software alterado precisaria detectar automaticamente se a urna foi sorteada para o Teste de Integridade e comportar-se de maneira legítima apenas durante essa auditoria[17].
- Burlar a Auditoria Física dos BUs: Adulterar a contagem sem gerar divergência entre os Boletins de Urna impressos na porta de cada escola e os números divulgados digitalmente no portal do TSE[4].
Tabela Comparativa dos Testes Públicos de Segurança (TPS)
| Ano / Edição | Equipe / Investigadores | Vulnerabilidades Encontradas | Impacto / Requisitos para Exploração |
|---|---|---|---|
| 2009 (1ª Edição) | Pesquisador independente | Captura de emanações eletromagnéticas do teclado usando um receptor de rádio a mais de 20 metros[2]. | Quebra do sigilo do voto ao identificar as teclas digitadas pelo eleitor, sem alteração de votos[2]. |
| 2012 | Prof. Diego Aranha e equipe da UnB[3] | 1. Chave criptográfica mestra única armazenada sem proteção (plaintext) na mídia[3]. 2. Algoritmo de embaralhamento com semente (seed) previsível baseada no relógio interno[3][4]. | Violação do sigilo do voto: permitiu reconstruir a ordem cronológica exata dos votos cruzando dados com documentos públicos[3][4]. |
| 2017 | Equipe de peritos/pesquisadores | Injeção e execução de código arbitrário via contaminação de biblioteca do sistema, alterando votos ao reiniciar[4]. | Alteração de votos: exigiu acesso prévio à mídia de carga, engenharia reversa e decifração do sistema de arquivos[4][5]. |
| 2018 (Incidente de Rede) | Invasor externo (não associado ao TPS)[5] | Acesso à rede do TSE por 7 meses via credencial de ex-funcionário sem autenticação em dois fatores (2FA)[5][6]. | Cópia do código-fonte do sistema Jedi. Acesso apenas de leitura, sem qualquer alteração de votos[5][6]. |
| 2021 (6ª Edição) | Múltiplas equipes e Peritos da Polícia Federal[6] | 1. Captura de áudio por Bluetooth em fones de eleitores cegos[6]. 2. Painel falso 3D[6]. 3. Rompimento de barreiras da rede do TSE pela PF[6][7]. | Evasão de barreiras e privacidade: a PF avançou na rede, mas sem capacidade de alterar votos ou configurações[6][7]. |
| 2025 / 2026 (Última Edição) | 31 investigadores selecionados entre 149 propostas[2] | Testes nas urnas que serão utilizadas nas eleições, seguidos de teste de confirmação no início de 2026[2]. | Auditoria preventiva: validação das correções aplicadas pelo TSE às falhas apontadas[2]. |
Destaques da Análise Técnica
- Estatísticas Globais do TPS: Desde 2009, o TSE realizou 8 edições do TPS, reunindo 157 especialistas e resultando na execução de 112 planos de melhoria no software e hardware das urnas[1][2].
- Padrão das Vulnerabilidades: Nenhuma alteração de voto em ambiente real ocorreu sem exigência de acesso físico e prévio à mídia de carga[5][7]. O vetor humano e falhas de configuração (como credenciais antigas ativas) mostraram-se historicamente mais vulneráveis do que a criptografia em si
O Teste de Integridade é uma das principais auditorias do processo eleitoral brasileiro, realizada no próprio dia da eleição para verificar se a urna eletrônica está somando exatamente os votos digitados[1].
O procedimento funciona da seguinte forma:
- Sorteio das Urnas: Na véspera da eleição, urnas eletrônicas que já estavam preparadas e lacradas para uso real nas seções eleitorais são sorteadas publicamente[1].
- Preenchimento das Cédulas de Papel: Fiscais dos partidos políticos preenchem previamente cédulas de papel à mão com votos variados[1]. Esses papéis são depositados em urnas de lona lacradas[1].
- Votação Simulada e Filmada: No dia da eleição, as urnas sorteadas são ligadas em ambiente público (nos tribunais), sob gravação contínua de câmeras e fiscalização de auditores externos e partidos[1]. Servidores pegam as cédulas de papel uma a uma e digitam os respectivos votos na urna eletrônica[1].
- Conferência dos Resultados: Ao final do horário de votação, o resultado apurado e impresso pela urna eletrônica é comparado com a contagem manual dos papéis preenchidos[1]. A soma da urna precisa bater 100% com o que foi digitado no papel[1].
- Evolução com Biometria: Nas edições mais recentes, o procedimento incluiu o Teste de Integridade com Biometria, no qual eleitores voluntários, após votarem em suas seções normais, usam a própria digital para liberar a urna de teste, simulando condições ainda mais próximas da realidade da seção[2].
Esse teste serve para comprovar se o software que está rodando na máquina comporta-se corretamente e não altera o voto digitado no momento da apuração
Conclusão: A Diferença entre Fraude Teórica e Inviabilidade Prática
O Teste de Integridade é uma das principais auditorias do processo eleitoral brasileiro, realizada no próprio dia da eleição para verificar se a urna eletrônica está somando exatamente os votos digitados[1].
O procedimento funciona da seguinte forma:
- Sorteio das Urnas: Na véspera da eleição, urnas eletrônicas que já estavam preparadas e lacradas para uso real nas seções eleitorais são sorteadas publicamente[1].
- Preenchimento das Cédulas de Papel: Fiscais dos partidos políticos preenchem previamente cédulas de papel à mão com votos variados[1]. Esses papéis são depositados em urnas de lona lacradas[1].
- Votação Simulada e Filmada: No dia da eleição, as urnas sorteadas são ligadas em ambiente público (nos tribunais), sob gravação contínua de câmeras e fiscalização de auditores externos e partidos[1]. Servidores pegam as cédulas de papel uma a uma e digitam os respectivos votos na urna eletrônica[1].
- Conferência dos Resultados: Ao final do horário de votação, o resultado apurado e impresso pela urna eletrônica é comparado com a contagem manual dos papéis preenchidos[1]. A soma da urna precisa bater 100% com o que foi digitado no papel[1].
- Evolução com Biometria: Nas edições mais recentes, o procedimento incluiu o Teste de Integridade com Biometria, no qual eleitores voluntários, após votarem em suas seções normais, usam a própria digital para liberar a urna de teste, simulando condições ainda mais próximas da realidade da seção[2].
Esse teste serve para comprovar se o software que está rodando na máquina comporta-se corretamente e não altera o voto digitado no momento da apuração
A afirmação de que a urna é "100% inatacável" é imprecisa do ponto de vista de engenharia de software — uma vez que todo sistema construído por humanos possui vulnerabilidades potenciais[2]. Contudo, alterar o resultado de uma eleição real no Brasil é altamente improvável[18].
A segurança do processo eleitoral brasileiro não repousa em uma blindagem digital perfeita do computador em si, mas sim no emaranhado logístico e nas camadas sobrepostas de auditoria[4]. Executar uma fraude em escala exigiria uma conspiração massiva e coordenada entre desenvolvedores, auditores, fiscais e partidos adversários — um cenário que transpassa a segurança da informação e adentra o campo da impossibilidade logística[17][18].